Szyfrowanie dysku: LUKS2 vs ZFS vs VeraCrypt
TL;DR - decyzja w 30 sekund
| Rozwiązanie | Dla kogo | Dlaczego nie |
|---|---|---|
| LUKS2 (dm-crypt) | Domyślnie. Nowy system, szyfrowanie całego dysku, gdy chcesz zaszyfrować cały dysk/partycję. Działa z dowolnym filesystemem. | Wymaga initramfs do bootu. Brak granularności per plik/per dataset. Metadane (wielkość plików, nazwy) widoczne w filesystemie powyżej. |
| ZFS native encryption | Kiedy już masz ZFS i chcesz per-dataset encryption z zintegrowanym zarządzaniem kluczami. AES-256-GCM, zfs change-key = szybki rewrap. | Tylko ZFS. Metadane (nazwy datasetów, rozmiary) widoczne bez klucza. Boot z ZFS encryption wciąż skomplikowany. Owerhead 5-15% na starszym sprzęcie. |
| VeraCrypt 1.26 | File container (płaski plik), cross-platform (Windows + Linux + macOS), hidden volume, portowalność. Kiedy potrzebujesz dysk w pliku. | Kernel module (nie natywny). Wymaga ręcznego mountu. Brak boot supportu na Linuxie (tylko Windows/macOS). Nisza - nie każdy soft działa przez FUSE. |
Benchmarki - wydajność szyfrowania
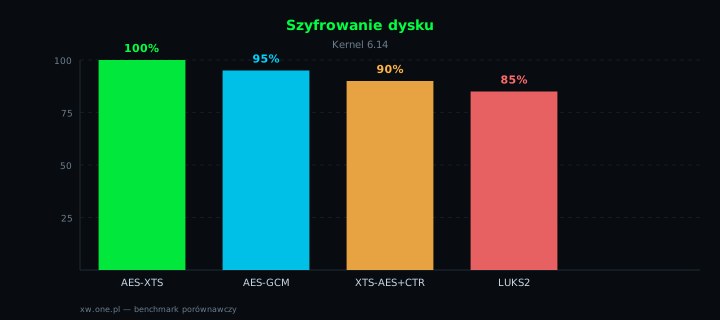
LUKS2 + AES-256-XTS (dm-crypt): cryptsetup benchmark na nowoczesnym CPU z AES-NI: aes-xts 512-bit = ~1175 MB/s encrypt / ~1163 MB/s decrypt. Na NVMe SSD z AES-NI: owerhead <5% względem nieszyfrowanego. Bez AES-NI (starszy ARM): ~300 MB/s, owerhead 15-30%. Argon2id (KDF): ~200-500 ms na boot (zależnie od memory cost 64MiB-1GiB). Domyślny cipher: aes-xts-plain64, key-size 512 bit.
ZFS native encryption + AES-256-GCM: owerhead 5-15% IOPS na CPU z AES-NI (nowoczesne Intel/AMD od ~2010). Na starszym ARM bez AES-NI: do 70% owerheadu. GCM jest 3-4× szybszy niż CCM (openssl speed: 4.5 GB/s GCM vs 1.1 GB/s CCM). Po ICP (In-Kernel Crypto, PR #9749): 12× throughput improvement dla dużych bloków (128KiB). zfs send -w (raw send): strumieniuje ciphertext bez dekryptacji - backup szybszy niż copy.
VeraCrypt 1.26 + AES-XTS (file container): owerhead ~10-20% na nowoczesnym CPU (FUSE overhead + kernel module). AES-XTS 256-bit: ~500-800 MB/s (zależnie od FUSE stack). PBKDF2-HMAC-SHA256 (KDF): ~1-5 s na mount (zależnie od iteracji, domyślnie 100 000). Cross-platform: ten sam container działa na Windows, Linux, macOS. Hidden volume: dodatkowa warstwa, ~5% owerheadu.
Wniosek z benchmarków: LUKS2 (AES-NI) = najniższy owerhead (<5%), ZFS (AES-NI) = 5-15% (dopasowany do workloadu NAS), VeraCrypt = 10-20% (FUSE + kernel module). Na nowoczesnym sprzęcie z AES-NI różnice są marginalne. Na starszym ARM bez AES-NI: LUKS2 wygrywa (ChaCha20 fallback), ZFS traci 70%, VeraCrypt traci 30-50%.
Architektura - na którym poziomie działa
| Rozwiązanie | Poziom | Mechanizm | Filesystem | Key management | Boot |
|---|---|---|---|---|---|
| LUKS2 | Block device (dm-crypt) | Kernel: dm-crypt + dm-integrity | Dowolny (ext4, XFS, Btrfs, ZFS) | cryptsetup luksAddKey/luksKillSlot, TPM2/FIDO2/PKCS#11 (systemd-cryptenroll) | initramfs + crypttab, domyślnie w instalatorach |
| ZFS native | Dataset (ZFS property) | Kernel: ZFS module (aes-256-gcm) | ZFS tylko | zfs load-key/unload-key, zfs change-key (rewrap), keylocation=prompt/file | Kompleks: GRUB + ZFS + initramfs, TrueNAS ma GUI |
| VeraCrypt | File container (FUSE/kernel module) | Userspace: kernel module veracrypt.ko + FUSE | Wewnątrz: NTFS, ext4, FAT, Btrfs | Hasło + keyfile + PIM (Personal Iteration Count), hidden volume | Windows: system encryption (EFI/MBR), Linux: brak boot supportu |
LUKS2 działa na poziomie block device: dm-crypt szyfruje całe urządzenie blokowe (partycja/dysk), powyżej może być dowolny filesystem. Najniższy owerhead (kernel space, AES-NI). Metadane filesystemu (nazwy, rozmiary plików) są widoczne - szyfrowana jest tylko treść. Key management: cryptsetup (hasła, keyfile, TPM2, FIDO2, PKCS#11). Boot: initramfs dekoduje LUKS przed mountem / (crypttab). Domyślnie w: Fedora, Ubuntu 20.04+, Debian 10+, Arch, openSUSE, Tails.
ZFS native encryption działa na poziomie datasetu: każdy filesystem/zvol w poolu może mieć własny klucz. AES-256-GCM (domyślnie) szyfruje dane + większość metadanych (file attributes, ACLs, directory listings), ale NIE szyfruje: nazwy datasetów/snapshotów, hierarchię, rozmiary, dedup table. Key management: zfs load-key/unload-key, zfs change-key (rewrap - szybki, bez re-encryption). Boot: skomplikowany (GRUB + ZFS + initramfs), TrueNAS ma GUI. Domyślnie w: TrueNAS SCALE, nie w dystrybucjach desktop.
VeraCrypt działa na poziomie file container: płaski plik (np. /home/user/disk.hc) montowany jako /dev/mapper/veracryptX. Kernel module (veracrypt.ko) + FUSE. Wewnątrz: NTFS, ext4, FAT, Btrfs. Key management: hasło (do 128 bajtów) + keyfile + PIM (Personal Iteration Count, 100-3 000 000 iteracji). Hidden volume: druga warstwa wewnątrz outer volume (plausible deniability). Boot: Windows (EFI/MBR system encryption), Linux (brak), macOS (brak). Cross-platform: ten sam container działa na Windows, Linux, macOS.
Wersje i historia
| Rozwiązanie | Pierwszy release | Ostatni stabilny | Data | Status |
|---|---|---|---|---|
| LUKS1 (cryptsetup) | 1.0 (2005-01-22) | 2.8.8 (2026-09) | 2026-09 | aktywny (LUKS1 legacy) |
| LUKS2 (cryptsetup) | 2.0.0 (2017-12-13) | 2.8.8 (2026-09) | 2026-09 | aktywny (domyślny od 2.1.0) |
| ZFS native encryption | OpenZFS 0.8 (2019-02) | OpenZFS 2.3 (2025-06) | 2025-06 | aktywny (per-dataset) |
| VeraCrypt | 1.0a (2013-06-22) | 1.26.30 | 2026-10-24 | aktywny (fork TrueCrypt) |
LUKS: Milan Broz (Red Hat) rozpoczął pracę w 2004 (jako fork dm-crypt). LUKS1: specyfikacja on-disk format (2005-01-22), cryptsetup 1.0 (2005-03-25). LUKS2: cryptsetup 2.0.0 (2017-12-13) - nowy on-disk format (JSON metadata, Argon2id, 16MB header). 2.1.0 (2019-02-08) - LUKS2 domyślny. 2.8.8 (2026-09) - ostatni stabilny: AF_ALG fallout, keyring changes, LUKS volume fix. API/ABI kompatybilny z 2.7.x.
ZFS: Brian Beck (Sun Microsystems) rozpoczął pracę w 2001, pierwszy release 2004 (Solaris 10). OpenZFS: fork przez Oracle (2005), OpenZFS 0.8 (2019-02) - native encryption (AES-256-GCM/CCM). OpenZFS 2.0 (2020-09), 2.1 (2021-10), 2.2 (2023-04), 2.3 (2025-06) - ICP (In-Kernel Crypto) dla AES-GCM. Encryption: per-dataset property, zfs change-key (rewrap), zfs send -w (raw ciphertext).
VeraCrypt: fork TrueCrypt (2004-02) przez idrassi (2013-06-22, v1.0a). TrueCrypt: rozwój zakończony (2014-08), ale format kompatybilny. 1.24 (2019-10-06) - RAM encryption (ChaCha12), 128-byte passwords. 1.26.18 (2025-01-20) - AES ARM64, CVE-2024-54187, CVE-2025-23021. 1.26.24 (2025-05-30) - AppImage Linux, screen protection Windows. 1.26.30 (2026-10-24) - ostatni: security fixes, Windows driver stability.
LUKS2 - co nowego w 2.8.8
Cryptsetup 2.8.8 (2026-09): fix fallout z Linux AF_ALG (crypto API change), keyring handling changes, LUKS volume fix, opaldump support (OPAL locking ranges), hw-opal tests. LUKS2 format: JSON metadata, 16MB header, Argon2id (domyślny KDF), 32 key slots, TPM2/FIDO2/PKCS#11 tokens, dm-integrity (authenticated encryption, experimental). AES-XTS 512-bit (domyślny cipher), ChaCha20-Poly1305 (fallback bez AES-NI). Boot: initramfs + crypttab, systemd-cryptenroll (TPM2/FIDO2).
Wbijaj LUKS2, gdy: nowy system, full disk encryption, chcesz domyślne rozwiązanie. Działa z dowolnym filesystemem. Najniższy owerhead (<5% z AES-NI). TPM2/FIDO2 do bezhasłowego bootu. Domyślnie w: Fedora, Ubuntu 20.04+, Debian 10+, Arch, openSUSE.
ZFS native encryption - co nowego w 2.3
OpenZFS 2.3 (2025-06): ICP (In-Kernel Crypto) dla AES-GCM - 12× throughput improvement (PR #9749), openssl AES-GCM assembler routines, icp_gcm_avx_chunk_size (32KiB default). AES-256-GCM (domyślny cipher), AES-128/192/256-CCM (starsze). Per-dataset: encryption, keyformat (passphrase/raw/hex), keylocation (prompt/file), pbkdf2iters (350000 domyślnie). zfs change-key: rewrap (szybki, bez re-encryption). zfs send -w: raw ciphertext (encrypted backup). Metadata leakage: nazwy datasetów/snapshotów, hierarchia, rozmiary, dedup table.
Wbijaj ZFS native, gdy: już masz ZFS (NAS, TrueNAS) i chcesz per-dataset encryption. zfs change-key = szybki rewrap (bez re-encryption). zfs send -w = encrypted backup. AES-256-GCM, owerhead 5-15% (AES-NI). Metadane (nazwy, rozmiary) widoczne - planuj nazwy datasetów.
VeraCrypt 1.26.30 - co nowego
VeraCrypt 1.26.30 (2026-10-24): security fixes (several), Windows driver stability regressions, mounting/dismounting improvements, compatibility improvements. 1.26.24 (2025-05-30): AppImage Linux, screen protection Windows (anti-screenshot/recording), DISABLEMEMORYPROTECTION/DISABLESCREENPROTECTION CLI. 1.26.18 (2025-01-20): AES ARM64 (Apple Silicon, Windows ARM64), SHA-256 x86 intrinsic (PBKDF2), CVE-2024-54187 (path hijacking), CVE-2025-23021 (mount on system dirs). File container: NTFS/ext4/FAT/Btrfs wewnątrz. Hidden volume: plausible deniability. PIM: 100-3 000 000 iteracji.
Wbijaj VeraCrypt, gdy: potrzebujesz file container (płaski plik), cross-platform (Windows + Linux + macOS), hidden volume (plausible deniability), portowalność. Owerhead 10-20% (FUSE + kernel module). Brak boot supportu na Linuxie. Nisza - nie każdy soft działa przez FUSE.
Dystrybucje - co jest domyślnie
| Dystrybucja | Domyślne szyfrowanie | Od kiedy | Uwagi |
|---|---|---|---|
| Fedora Workstation | LUKS2 (dm-crypt) | 28 (2017) | LUKS2 domyślnie, TPM2 opcjonalnie |
| Ubuntu | LUKS2 (dm-crypt) | 20.04 (2020) | LUKS2 domyślnie, ZFS encryption w universe |
| Debian | LUKS2 (dm-crypt) | 10 Buster (2019) | LUKS2 domyślnie, ZFS w contrib |
| Arch / Manjaro | LUKS2 (dm-crypt) | ~2019 | archinstall: LUKS opcja, ZFS opcja |
| openSUSE | LUKS2 (dm-crypt) | Leap 15.1 (2019) | LUKS2 domyślnie, Btrfs + LUK2 |
| Tails | LUKS2 (dm-crypt) | 4.0 (2018) | LUKS2 domyślnie, amnesic |
| TrueNAS SCALE | ZFS native (AES-256-GCM) | 21.04 (2021) | GUI: encryption per-dataset, keyfile/passphrase |
| NixOS | LUKS2 (dm-crypt) | 20.09+ | LUKS2 domyślnie, TPM2 opcjonalnie |
| Gentoo | wybór użytkownika | — | LUKS2, ZFS, VeraCrypt - zależnie od USE flags |
W 2026 LUKS2 jest domyślny w większości dystrybucji: Fedora 28+ (2017), Ubuntu 20.04+ (2020), Debian 10+ (2019), Arch/Manjaro, openSUSE Leap 15.1+ (2019), Tails 4.0+ (2018), NixOS 20.09+. ZFS native encryption: domyślny w TrueNAS SCALE (GUI), nie w dystrybucjach desktop. VeraCrypt: nie domyślny w żadnej dystrybucji - manual install (AppImage, .deb, .rpm). W praktyce: LUKS2 = standard de facto (90%+ nowych instalacji), ZFS = NAS (TrueNAS), VeraCrypt = nisza (file container, cross-platform).
Statystyka - co dominuje
Na podstawie 9 głównych dystrybucji: LUKS2 domyślny w 8 (Fedora, Ubuntu, Debian, Arch, Manjaro, openSUSE, Tails, NixOS) = 89%. ZFS native: 1 (TrueNAS SCALE) = 11%. VeraCrypt: 0 (manual install) = 0%. Wybór użytkownika (Gentoo): 1 = 11%.
W praktyce: LUKS2 dominuje (89% domyślnie). ZFS native jest niszą NAS (11% - TrueNAS). VeraCrypt jest niszowy (0% domyślnie - manual install). W 2026: LUKS2 jest standardem de facto - nowe instalatory domyślnie proponują LUKS2. ZFS native: domyślny w TrueNAS SCALE, opcja w Ubuntu (universe). VeraCrypt: cross-platform file container, hidden volume.
Jak wybrać - decyzja w 5 pytań
- Nowy system, full disk encryption? Tak -> LUKS2 (domyślnie w instalatorach). Nie -> patrz dalej.
- Jesteś na ZFS (NAS, TrueNAS)? Tak -> ZFS native encryption (per-dataset, zfs change-key). Nie -> LUKS2.
- Potrzebujesz cross-platform (Windows + Linux + macOS)? Tak -> VeraCrypt (file container, ten sam plik działa wszędzie). Nie -> LUKS2.
- Potrzebujesz hidden volume (plausible deniability)? Tak -> VeraCrypt (hidden volume wewnątrz outer). Nie -> LUKS2 (brak hidden volume).
- Boot z szyfrowanego dysku? Tak -> LUKS2 (initramfs + crypttab, domyślnie). ZFS: skomplikowany (GRUB + ZFS + initramfs). VeraCrypt: brak (Linux).
Wady, o których benchmarki nie mówią
| Rozwiązanie | Wada, o której benchmark nie mówi |
|---|---|
| LUKS2 | Metadane filesystemu (nazwy, rozmiary plików) widoczne - szyfrowana jest tylko treść. Wymaga initramfs (boot: jeśli initramfs się zepsuje, brak bootu). Brak per-file/per-dataset granularności (cała partycja jednym kluczem). dm-integrity (authenticated encryption) wciąż experimental. |
| ZFS native | Metadane ZFS (nazwy datasetów/snapshotów, hierarchia, rozmiary, dedup table) widoczne bez klucza. Boot: skomplikowany (GRUB + ZFS + initramfs). Owerhead 5-15% (AES-NI), 70% (bez AES-NI). Tylko ZFS - nie działa z ext4/XFS/Btrfs. zfs change-key nie odwraca kompromitacji (stare dane wciąż pod starym kluczem). |
| VeraCrypt | Kernel module (veracrypt.ko) + FUSE - nie natywny, wymaga ręcznego mountu. Brak boot supportu na Linuxie (tylko Windows/macOS). Owerhead 10-20% (FUSE + kernel module). Hidden volume: dodatkowe 5% owerheadu, ale wymaga ostrożności (nie pisać na outer). Cross-platform: ten sam container, ale performance zależy od FUSE stack (Windows vs Linux). |
Podsumowanie
LUKS2 wygrywa w uniwersalności - domyślnie w 89% dystrybucji, działa z dowolnym filesystemem, najniższy owerhead (<5% z AES-NI). TPM2/FIDO2 do bezhasłowego bootu. ZFS native encryption wygrywa w integracji z ZFS - per-dataset, zfs change-key (szybki rewrap), zfs send -w (encrypted backup), ale metadane (nazwy, rozmiary) widoczne. VeraCrypt wygrywa w portowalności - cross-platform (Windows + Linux + macOS), hidden volume (plausible deniability), ale owerhead 10-20% i brak boot supportu na Linuxie. W 2026: LUKS2 jest standardem de facto, ZFS native dla NAS (TrueNAS), VeraCrypt dla nisz (file container, cross-platform).